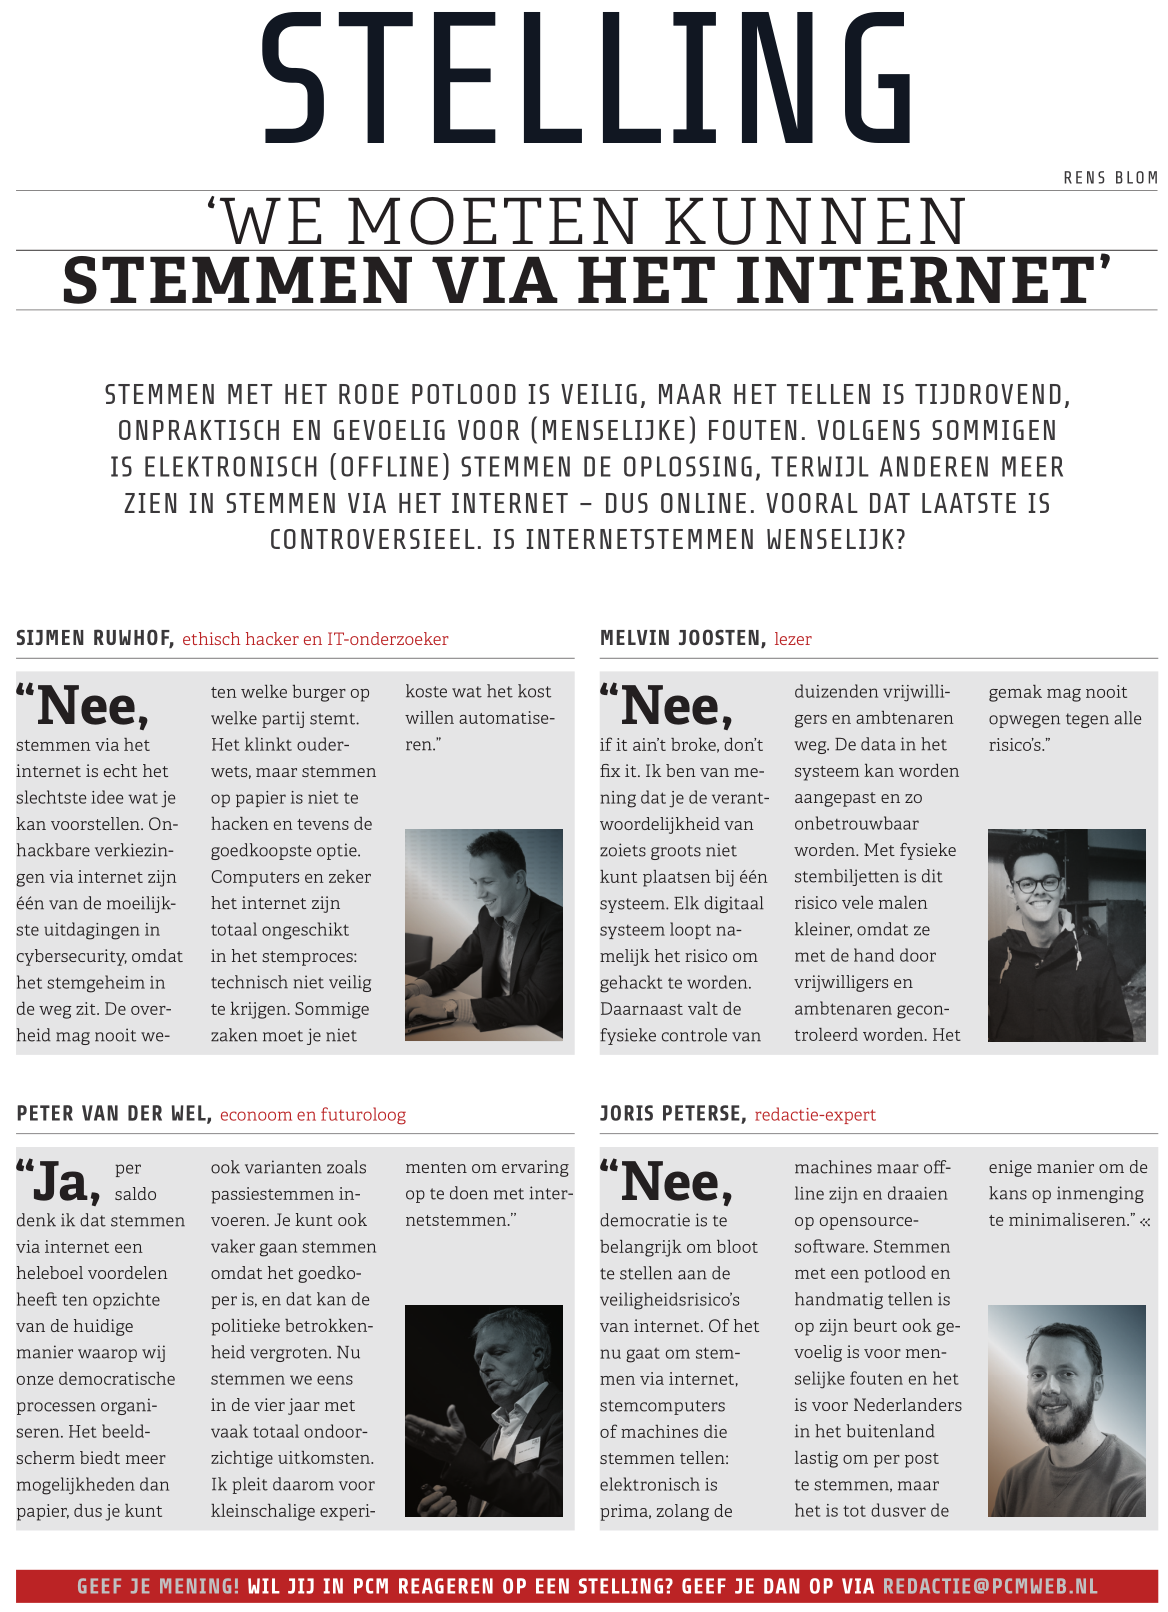
IT-vakblad PCM behandelde de volgende stelling in hun maandblad en vroeg mijn mening hierover:
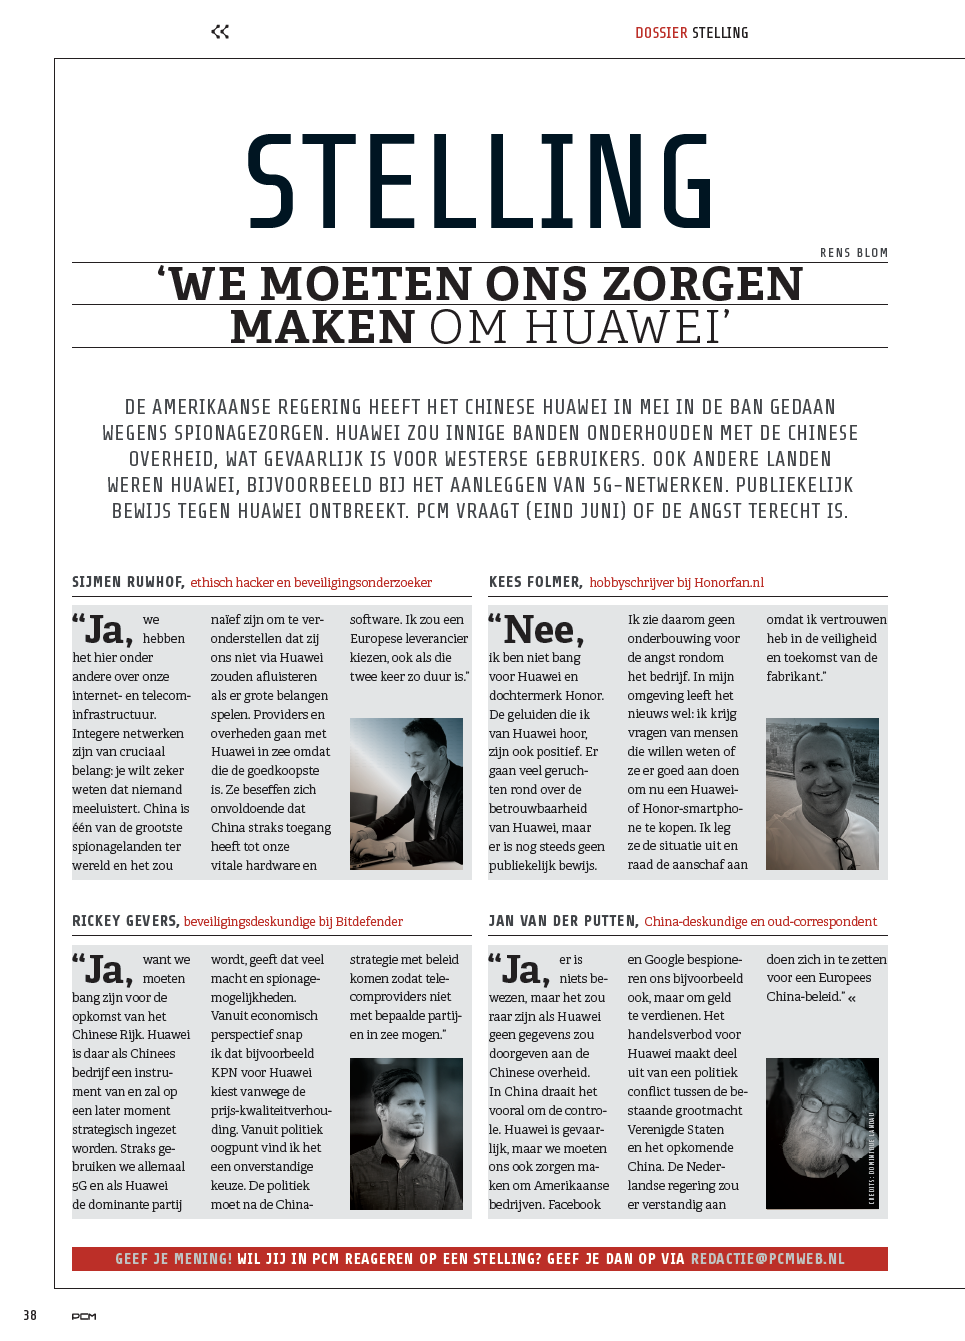
IT-vakblad PCM behandelde de volgende stelling in hun maandblad en vroeg mijn mening hierover:
Anderhalf jaar geleden deed ik samen met Tv-programma De Monitor onderzoek naar Nederlandse datingsites die vol staan met nepprofielen. Zojuist is bekend gemaakt dat het bedrijf achter deze oplichting door de ACM op de vingers is getikt. Zij moeten 37.000 slachtoffers in totaal 9 miljoen euro gaan terug betalen. Erg goed nieuws!!
Beau van Erven Dorens nodigde me vandaag uit in zijn nieuwe talkshow om te praten over hoe deze bizarre wereld van datingsites die vol met nepprofielen zitten eruit ziet:
Een biometrische database met foto’s van meer dan een miljoen vingerafdrukken lag op straat. BNR Nieuwsradio belde me vanmiddag op om te vragen wat hier de impact van is:
Het Ministerie van Binnenlandse zaken heeft de TU Delft opdracht gegeven om een systeem te ontwikkelen zodat een digitale versie van het paspoort op je smartphone geladen kan worden. Het wordt een wallet waar niet alleen je persoonsgegevens in komen maar ook je complete digitale identiteit. BNR Nieuwsradio nodigde me uit om te vragen of dat een slim plan is:
IT-vakblad PCM behandelde de volgende stelling in hun maandblad en vroeg mijn mening hierover:
Op de Hack In The Box hackersconferentie liep ik zonder het te weten Gerard Janssen tegen het lijf – journalist bij Vrij Nederland. Hij schreef het volgende uitvoerige verhaal erover in de krant:
Tekst: Gerard Janssen
Beeld: Nina Limarev / Shop Around
Leestijd: 11 tot 14 minuten
Ik spreek Ruwhof bij Hack In The Box, een conferentie die eerder deze maand werd georganiseerd in de Beurs van Berlage. Security professionals uit de hele wereld laten er zien hoe de dreigingen van nu eruitzien. Hijskranen, chemische fabrieken en zelfs satellieten zijn te hacken. Regelmatig klinkt er hoongelach uit een van de zalen. Als er één wereld is waarin de werkelijkheid de fictie overtreft, dan is het wel de wereld van de computerbeveiliging en de hackers. Een dagje Hack In The Box en je hebt genoeg materiaal voor drie seizoenen Homeland.
Continue readingJournalists from STV News found images of pupils from eight Scottish primary and secondary schools on a Russian pedophiles site I discovered, researched and wrote about last year. They did their own investigation, interviewed me and went live on Scottish national Tv:
Op 20 maart 2019 zijn gelijktijdig de Provinciale Staten en Waterschapsverkiezingen. De uitslagen van de Provinciale Staten verkiezingen worden op enig moment tussen 22 en 27 maart bekendgemaakt door de provincies.
Nu twee jaar later na aangetoond te hebben hoe onze verkiezingen gehackt kunnen worden sinds 2009, is óók dit jaar het weer mogelijk om ongezien met de uitslag te frauderen. Gemeenten nemen niet de moeite om de door de onveilige en verouderde optelsoftware berekende verkiezingsuitslag na te rekenen.
Optelsoftware zit vol met beveiligingslekken
In 2017 vond ik tientallen beveiligingslekken in de optelsoftware, wat door meerdere beveilingsonderzoekers bevestigd werd. De Kiesraad heeft cyber-security bedrijf Fox-IT in 2017 gevraagd de optelsoftware te onderzoeken. Fox-IT rapporteerde dat de verkiezingsuitslag gemakkelijk zou kunnen worden gemanipuleerd. Vorig jaar vond ik zelf nog 47 beveiligingslekken in de optelsoftware en processen eromheen. De beveiliging is dit jaar weliswaar iets opgeschroefd, maar volstrekt onvoldoende gezien het huidige dreigingslandschap.
Kiesraad: optelsoftware voldoet niet meer
De Kiesraad is inmiddels wel bewust van de problemen, maar heeft geen directe oplossing voor handen. Dat staat in hun net gepubliceerde jaarverslag over 2018 (pdf). De Kiesraad stelt daarin dat de bijna tien jaar oude optelsoftware (OSV):
Minister Ollongren heeft aangekondigd te streven naar ontwikkeling van nieuwe software in 2021. De Kiesraad stelt daarbij de kanttekening:
Geen compenserende maatregelen
Volgens de Kiesraad en minister Ollongren zullen we het tot die tijd maar met die onveilige optelsoftware moeten doen. Er worden geen compenserende maatregelen genomen.
Oplossing: handmatig stemtotalen optellen
De oplossing ligt voorhanden: gemeentes zullen alle stemtotalen op partijniveau handmatig bij elkaar moeten optellen en deze uitkomst vergelijken met wat de optelsoftware heeft berekend. Zo kan er niet meer gehackt worden, en controleert de software ook of handmatig correct is opgeteld.
In Duitslands vertrouwt men optelsoftware niet om de definitieve uitslag op te baseren. Daar wordt het alleen gebruikt om de voorlopige uitslag te berekenen.
Er is gelukkig nog tijd om alles goed in goede banen te regelen voor komende verkiezingen. De Tweede Kamer moet dan wel snel ingrijpen en minister Ollongren erop aanspreken.
Zelf verkiezingsuitslag narekenen
Tot die tijd kunnen bezorgde burgers en politici sinds dit jaar zelf de processen-verbaal (N10 en N11) downloaden van gemeentesites en controleren of de optelsoftware (OSV) niet gehackt is.
Huawei geeft sinds vandaag toegang tot zijn broncode in een speciaal ingericht transparantiecetrum in Brussel. Of zorgen nu weg zijn is de vraag. Westerse landen stellen zichzelf momenteel de vraag of ze wel willen dat een bedrijf, dat uiteindelijk moet luisteren naar de Chinese overheid, zo diep in het belangrijkste mobiele netwerk zit.
De NOS kwam vandaag bij me langs met de vraag of dit voldoende transparantie en zekerheid biedt om Huawei nu wel te vertrouwen:
NOS Stories besteedde deze week aandacht aan online advertenties op je smartphone. Deze kunnen soms perfect getimed en gericht zijn. Hoe werkt dit en wordt je microfoon continu afgeluisterd? NOS Stories zocht het uit en vroeg me om met een experiment mee te helpen:
Vandaag was ik te gast op BNR Nieuwsradio om te praten over de onveiligheid van de verkiezingen die er over drie weken zijn. Oók dit jaar wordt er weer door de Kiesraad en de gemeenten volledig vertrouwd op de optelsoftware (OSV) om de verkiezingsuitslag te berekenen:
Hoe kun je als online retailer je shop en klanten het best beschermen tegen digitale aanvallen? E-commerce magazine Twinkle stelde me deze vraag en schreef het volgende:
Vingerafdrukscanners en gezichtsherkenning: het wordt op steeds meer smartphones en laptops gebruikt. Maar over de veiligheid van biometrische authenticatie wordt steeds vaker getwijfeld. Vandaag was ik te gast bij BNR Digitaal om over de actuele ontwikkelingen te praten:
Op Safer Internet Day, 5 februari 2019, organiseert het Liaisonbureau van het Europees Parlement in Nederland samen met de Europese Commissie Vertegenwoordiging in Nederland het evenement Cyber Democracy. Tijdens deze avond wordt er gekeken naar Europees en Nederlands beleid op het gebied van cyber security en naar best practices van Europese landen op het gebied van (digitale) stemsystemen.
Samen met een blockchain-bedrijf en een onderzoeker ben ik gevraagd deel te nemen aan een paneldiscussie over hoe digitaal stemmen er in 2030 uit zou kunnen komen te zien.
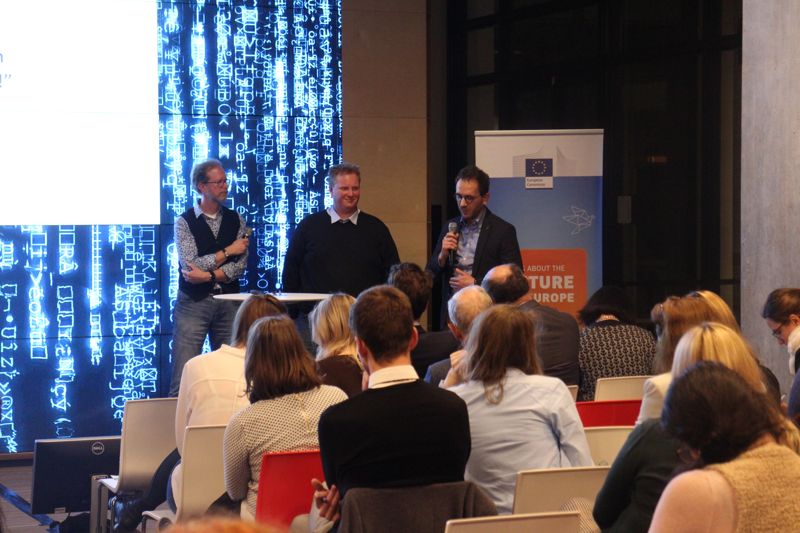
Update Februari 5, 2019: The panel dicussion in which I participated
Het programma ziet er als volgt uit: Continue reading
Dit weekend berichtte RTL Nieuws dat dit jaar honderden Nederlanders slachtoffer geworden zijn van sim-swapping. Via deze steeds populairder wordende aanval kan een hacker een telefoonnummer van iemand overnemen. Telefoonnummers zijn tegenwoordig gekoppeld via tweestapsverificatie via SMS-berichten aan veel belangrijke online accounts, zoals sociale media, WhatsApp, betaaldiensten en DigiD.
Fernando van FunX radio belde me vanochtend op en vroeg me hoe deze hackaanval precies werkt en wat de gevaren zijn: