BNR: ‘Het verkiezingsproces weer betrouwbaar en transparant’

Vandaag zijn de Tweede Kamerverkiezingen. Als onafhankelijk beveiligingsonderzoeker en ethisch hacker heb ik de afgelopen 7 jaar omgerekend een heel jaar aan fulltime tijd ingezet om nog veiligere en transparantere verkiezingen te realiseren. Gisteren was ik te gast bij BNR Nieuwsradio om te praten over hoe betrouwbaar en transparant de verkiezingen anno 2023 eigenlijk zijn.

Welke verbeteringen zijn de afgelopen 7 jaar doorgevoerd waar mijn stichting Tegen Hackbare Verkiezingen en ikzelf voor gestreden hebben? Is de uitslag nu wel goed te vertrouwen en te controleren?

Beluister de uitzending terug, waarin ik samen met Herbert Blankesteijn en Ben van der Burg dit bespreek. Tot 22:34 min. over stemcomputers, daarna over de stemoptelsoftware:

Posted in bnr nieuwsradio, e-voting, election hacking, radio | Comments Off on BNR: ‘Het verkiezingsproces weer betrouwbaar en transparant’

Cybersecurity awareness presentatie

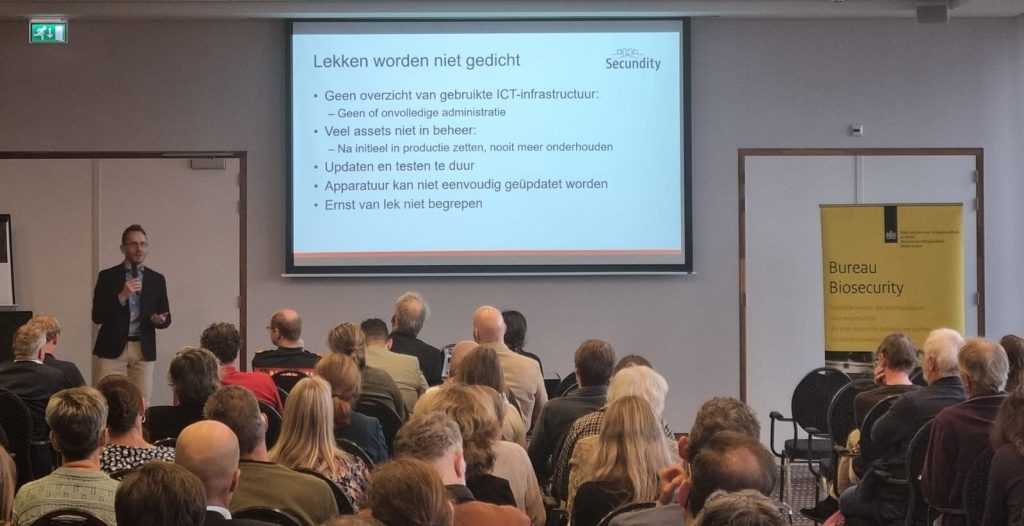
Vandaag mocht ik op de biosecurity-kennisdag van het RIVM een presentatie verzorgen over de wereld van hacking. Cybersecurity is ook in deze wereld van laboratoria en virussen van groot belang:

Posted in presentation | Comments Off on Cybersecurity awareness presentatie

Radio 1 WNL: Kunnen oplichters aan de haal met niet-versnipperd papier uit de vuilnisbak?

Wat gebeurt er wanneer je belangrijke brieven en andere papieren in de vuilnisbak gooit, maar niet versnippert? Kunnen oplichters en hackers dan met bijvoorbeeld bankafschriften of andere documenten aan de haal gaan? In het Het Misdaadbureau van Omroep WNL beantwoord ik deze vraag van een luisteraar:

Het bijbehorende nieuwsartikel van het fragment:

Continue reading →
Posted in banking, identity theft, physical security, privacy, privacy awareness, radio, radio 1 | Comments Off on Radio 1 WNL: Kunnen oplichters aan de haal met niet-versnipperd papier uit de vuilnisbak?

France 5: The danger of kids’ exposure on social media

Today the documentary Enfants Sous Influence (Children Under the Influence) aired today on France 5. Together with journalist Elisa Jadot we shred light on the dangers of sharing pictures of your children publicly on the internet.

50% of the photos and videos exchanged on criminal networks for children come from social networks and are published by the parents themselves. I was interviewed by Elisa Jadotto and explained how a holiday photo that is naively published on social networks can easily end up in the hands of malicious parties.

In 2017 I found the biggest meeting place for sexual predators. The site is among the 870 most visited in the world and collects 25 million unique visitors per month. It hosts over 75 million photos of children. Pedophiles share and comment on these photos copied from Instagram, Facebook or Snapchat.

In an interview Elisa Jadot says:

“What interests sexual predators can be just a smile, a little naughty look. I saw quite innocuous pictures of well-dressed little girls in front of Christmas trees, but who had a pretty face, a face that was attractive to sexual predators.”

The article continues:

Continue reading →
Posted in child porn, cyber crime, law enforcement, media, social media, tv | Comments Off on France 5: The danger of kids’ exposure on social media

Radio 1 WNL: Pas op, slimme deurbel prooi voor hackende criminelen

Steeds vaker hangen ze naast de voordeur: deurbellen met een videocamera. Maar hoe veilig zijn die ‘slimme bellen’ eigenlijk? Het Misdaadbureau op NPO Radio 1 belde me op met de vraag: Zijn slimme deurbellen een makkelijke prooi voor criminelen, die bijvoorbeeld willen weten wanneer jij thuis bent?

Het bijbehorende nieuwsartikel van het fragment:

Continue reading →
Posted in automation, cyber crime, hacking, internet of things, interview, media, radio, radio 1, security awareness, smart devices | Comments Off on Radio 1 WNL: Pas op, slimme deurbel prooi voor hackende criminelen

Auteursrechtenrechtzaak gewonnen als onafhankelijk expert

Eind 2022 werd ik gevraagd om te ondersteunen in een rechtszaak van een componist tegen een dominee. Deze kerkmuziekcomponist heeft een dominee voor de rechter gedaagd, omdat de dominee volgens hem zonder toestemming vier liederen van hem naar de documentdeelwebsite scribd.com heeft geüpload. De dominee ontkent dit in alle toonaarden.

De rechter stelt de dominee in het gelijk in eerste instantie. Dit was voor de componist de aanleiding om mij in te schakelen. Na mijn (onafhankelijk) onderzoek blijkt echter, dat de componist gelijk heeft gehad, en dat de dominee de liederen hoogstwaarschijnlijk naar scribd.com heeft geüpload. De rechter heeft zijn mening na mijn rapport bijgesteld in zijn eindvonnis en stelt de componist in het gelijk:

“[..] Het onderzoek heeft een duidelijke, en heldere conclusie opgeleverd, namelijk: Het is zéér waarschijnlijk en zéér aannemelijk dat [gedaagde01] in 2017 waarschijnlijk onbewust zelf het Liedboek heeft geüpload naar Scribd. [gedaagde01] heeft hiervoor zelf ook (wederom onbewust) het bewijs aan [eiser01] voor aangedragen, namelijk:

1. [gedaagde01] gaf toe dat hij zelf het liedboek op zijn computer had staan.

2. [gedaagde01] kon inloggen met zijn e-mailadres en wachtwoord op het Scribd-account wat het Liedboek in 2017 heeft gepubliceerd. Hierdoor kon [gedaagde01] na melding van [eiser01] het Liedboek zelfstandig direct weer verwijderen van Scribd.

Het lijkt er sterk op dat [gedaagde01] het voorval van het uploaden van het Liedboek is vergeten. De Scribd website wordt vaak ook maar vluchtig gebruikt om een enkel document te bekijken. Het lijkt erop dat [gedaagde01] in 2017 vluchtig het Liedboek heeft geüpload om maar een ander bestand te kunnen downloaden. Er niet van uitgaande dat dit ooit een rechtszaak zou kunnen opleveren. Deze transactie is waarschijnlijk in vogelvlucht uitgevoerd, waarna de site ook nooit meer bezocht is, en daardoor heeft [gedaagde01] hier zelf ook geen actieve herinnering meer aan.

Het is echter zéér onwaarschijnlijk, en dat kan met klem worden benadrukt, dat een hacker in naam van [gedaagde01] , zonder enig motief, en ook nog eens met het e-mailadres, wachtwoord en profielfoto van [gedaagde01] , een document dat op [gedaagde01] computer stond, en dat niet op een andere wijze beschikbaar was op het openbare web én daarbij te linken was aan [gedaagde01] , naar Scribd heeft geüpload. [..]”

Deze casus laat zien dat rechters (begrijpelijkerwijs) onvoldoende kennis van ICT-beveiliging hebben, en dat onafhankelijke experts een waardevolle toevoeging kunnen hebben in rechtszaken die dit vakgebied raken.
Posted in uncategorized | Comments Off on Auteursrechtenrechtzaak gewonnen als onafhankelijk expert

FunX: Gemeente Amsterdam opent meldpunt voor beveiligingslekken

Twee weken geleden zette gemeente Amsterdam een loket online waar beveiligingslekken in digitale systemen van de gemeente gemeld kunnen worden. Serginio Piqué van FunX vroeg zich af waarom dat belangrijk is voor gemeenten en burgers, en belde me op:
Posted in FunX, interview, media, radio, responsible disclosure, vulnerability management, website security | Comments Off on FunX: Gemeente Amsterdam opent meldpunt voor beveiligingslekken

BNR: BBB verklaart tientallen stemmen ongeldig na problemen bij onlineverkiezing

Bij een interne ledenverkiezing van de BoerBurgerBeweging kon elke internetgebruiker met een geldig e-mailadres meestemmen. De partij heeft daarom tientallen stemmen achteraf ongeldig verklaard. Samen met BNR deed ik hier onderzoek naar.

Hoe betrouwbaar zijn de interne verkiezingen van BBB? Vanmorgen was ik te gast in de uitzending van BNR om hierover te praten:

Continue reading →
Posted in bnr nieuwsradio, e-voting, election hacking, interview, media, radio | Comments Off on BNR: BBB verklaart tientallen stemmen ongeldig na problemen bij onlineverkiezing

BNR: Wetsvoorstel aanpak witwassen opent deur naar ongekende massasurveillance

De nieuwe wet ‘Plan van aanpak witwassen’ opent de deur naar ongekende massasurveillance door banken. Dat concludeerde de Autoriteit Persoonsgegevens in haar advies over het conceptwetsvoorstel. Edwin Mooibroek van BNR belde me op om over de voor- en nadelen van deze wet te praten:

Posted in bnr nieuwsradio, interview, massasurveillance, media, radio, witwassen | Comments Off on BNR: Wetsvoorstel aanpak witwassen opent deur naar ongekende massasurveillance

BNR: Deze politieke partijen stoppen met digitale verkiezingen

Het stembiljet keert terug bij partijcongressen. In coronatijd was online stemmen noodzaak, maar CDA, DENK, SP en Partij voor de Dieren stoppen er nu mee, blijkt uit rondvraag van BNR. Mislukte verkiezingen en digitale sabotage hebben geen rol gespeeld bij deze keuze, zeggen partijwoordvoerders.

BNR nodigde me uit in hun nieuwsbulletin om te praten hierover:

Posted in bnr nieuwsradio, radio | Comments Off on BNR: Deze politieke partijen stoppen met digitale verkiezingen

BNR: Bedrijf achter online VVD-voorzitterschapsverkiezing heeft beveiliging en privacy niet op orde

Vorige week werd ik gebeld door Eric van den Berg, onderzoeksjournalist bij BNR Nieuwsradio. Hij vroeg zich af hoe veilig de online VVD-voorzitterschapsverkiezing is. Deze week kunnen VVD-leden via een website stemmen wie hun nieuwe voorzitter zou moeten worden. De website waarmee online gestemd kan worden is gebouwd door softwarebedrijf Inkesta.

Inkesta is een bedrijf met zes medewerkers en verzorgt online verkiezingen voor bijvoorbeeld ondernemings-, medezeggenschaps- of ledenraden. Zeker na de zeer discutabele CDA-lijsttrekkersverkiezingen in 2020 is de vraag van BNR terecht of deze belangrijke interne VVD-verkiezing wel zorgvuldig en democratisch verloopt. Ik besloot daarom om vluchtig en oppervlakkig de ICT-infrastructuur van Inkesta te analyseren op beveiligings- en privacyrisico’s.

BNR-verslaggever Martijn de Rijk kwam bij me langs om dit proces mee te maken:

Het BNR-ochtendnieuwsbulletin besteedde aandacht aan de resultaten:

Benieuwd naar alle bevindingen van het onderzoek?

Continue reading →
Posted in bnr nieuwsradio, radio | Comments Off on BNR: Bedrijf achter online VVD-voorzitterschapsverkiezing heeft beveiliging en privacy niet op orde

Kassa: Wat weten Facebook en Google van jou?

Grote spelers als Facebook en Google volgen je bij alles wat je doet op je telefoon of online. De profielen die zij van jou opbouwen zijn veel geld waard voor adverteerders. Maar wat weten ze dan eigenlijk van je?

Bekijk het hele item verder op de Kassa-site.

Posted in kassa, tv | Comments Off on Kassa: Wat weten Facebook en Google van jou?

FunX: Hoe, en waarom worden Instagram-accounts gehackt?

Je hoort tegenwoordig steeds vaker dat Instagram-accounts gehackt worden. Hoe doen hackers dit? En waarom? Wat kan je er tegen doen? Serginio Piqué van FunX belde me hierover op voor opheldering:

Posted in FunX, radio | Comments Off on FunX: Hoe, en waarom worden Instagram-accounts gehackt?

Radio 1: Cyberoorlog in Oekraïne bereikte een nieuw gevaarlijk hoogtepunt

Deze week bleek dat het Russische hackers bijna was gelukt om Oekraïense stroomvoorziening plat te leggen. Daarmee is de oorlog tussen Rusland en Oekraïne op digitaal vlak een nieuwe, intensievere fase ingegaan. Moeten we ons in Nederland ook zorgen maken? Radio 1 sprak met cybersecurityspecialist Dave Maasland en ondergetekende:

Posted in radio, radio 1 | Comments Off on Radio 1: Cyberoorlog in Oekraïne bereikte een nieuw gevaarlijk hoogtepunt

Pointer: List en bedrog met online seksvideo’s

De onderzoeksredactie van Pointer krijgt een tip van een man die via webcamseks is afgeperst. Hij kon kiezen: betalen, óf zijn naaktbeelden zouden worden verspreid. Het lijkt erop dat hier een georganiseerde bende achter zit. Zodra Pointer in anonieme, online meldingen duikt , dan valt nog een andere zaak op. Via negen advertenties, chatgesprekken met webcamgirls en foto’s van een leegstaand hotel ontdekt Pointer een Nederlands-Pools bedrijf dat klanten misleidt en de chatgesprekken tussen klanten en sekswerkers kan meelezen:

Posted in tv | Comments Off on Pointer: List en bedrog met online seksvideo’s