In today’s episode of the insecure internet I present you the company Ticketscript. This event ticketing company provides tools and features to make selling tickets for events easier. According to their website:
“[..] Ticket buyers are your biggest asset. Why share your customers with anyone else? Stop sending your hard earned traffic to third party ticket selling websites and agents. [..] The secret to event success? Own your data 100%. [..]”
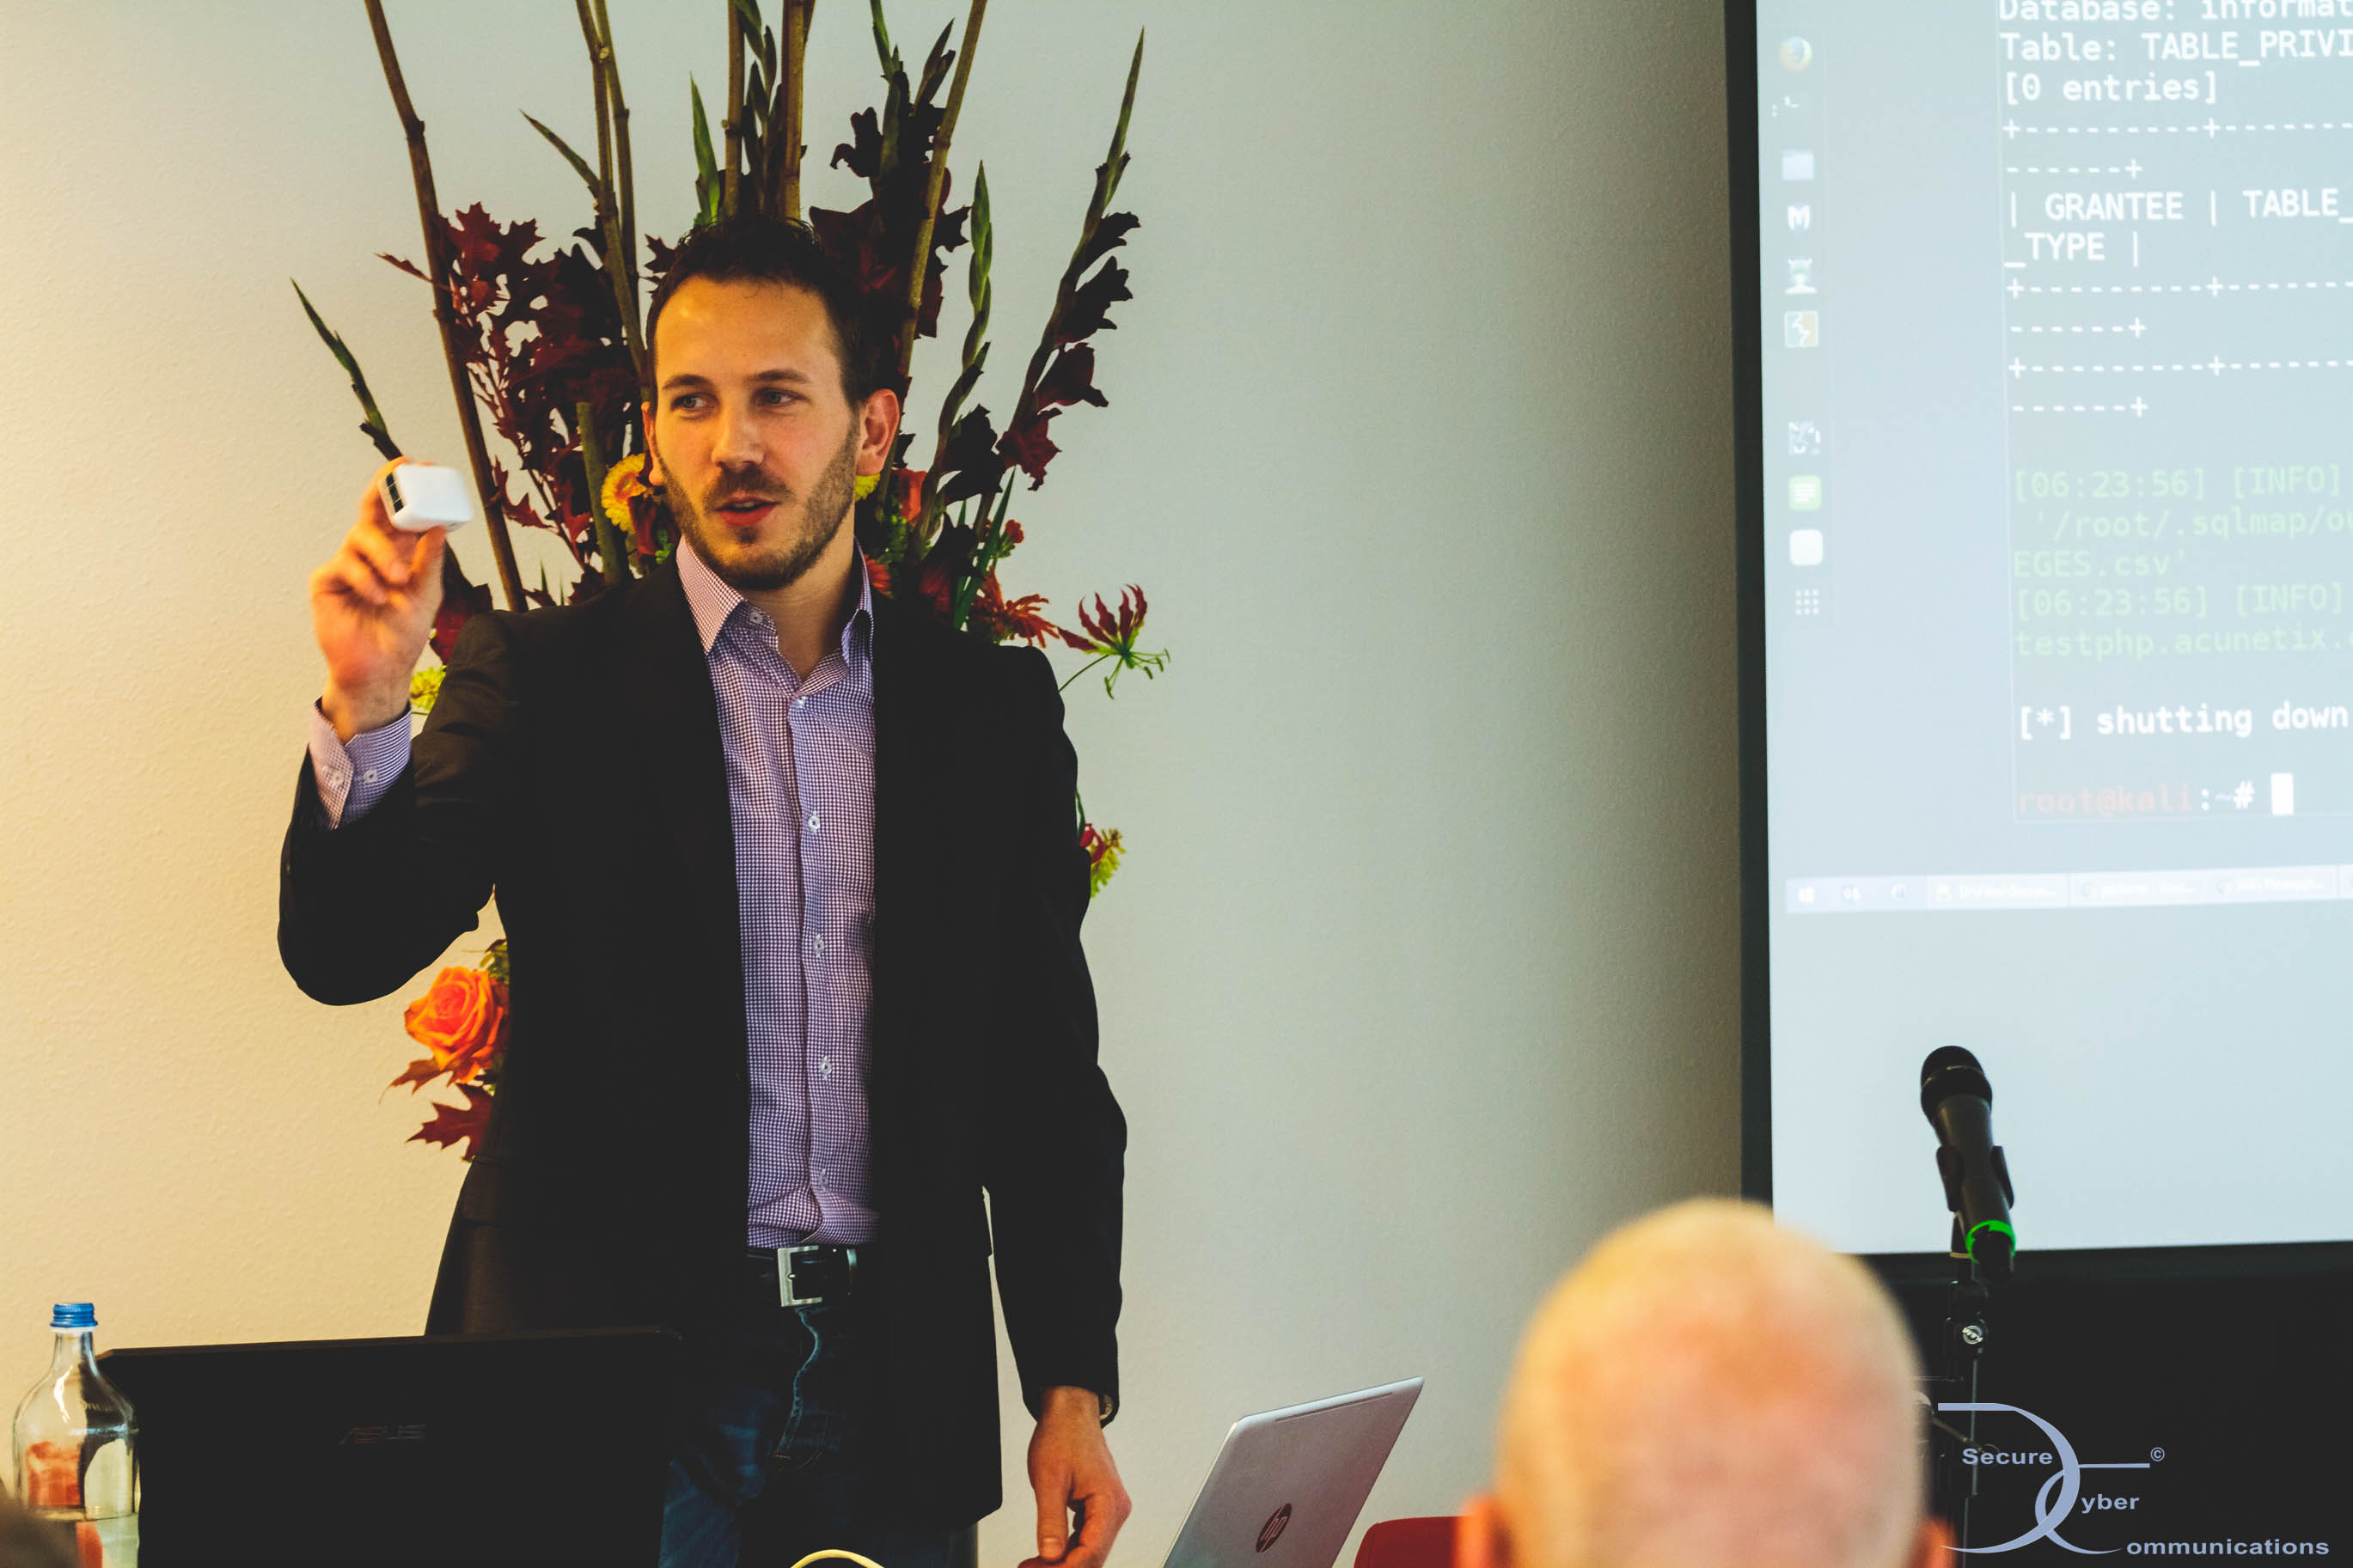
Last week I demonstrated on the WatchGuard symposium how you can break into a website and into WiFi connections from mobile phones. It’s always very awesome to see the disbelief first on one side and then the enthusiasm from attendees on the other side!
Een zakenrelatie vroeg mij onlangs om een kennissessie te verzorgen over cyber terrorisme in Nederland.
Cyber terrorisme vormt in toenemende mate een steeds belangrijkere dreiging voor Nederlandse bedrijven en overheidsinstellingen. Wat is cyber terrorisme precies? Hebben we hier al mee te maken in de praktijk? Hoe zou dit Nederland kunnen treffen? Hoe moeten we ons erop voorbereiden en wat te doen als dit gebeurt?
Onderstaand de presentatie die ik hierover heb gegeven:
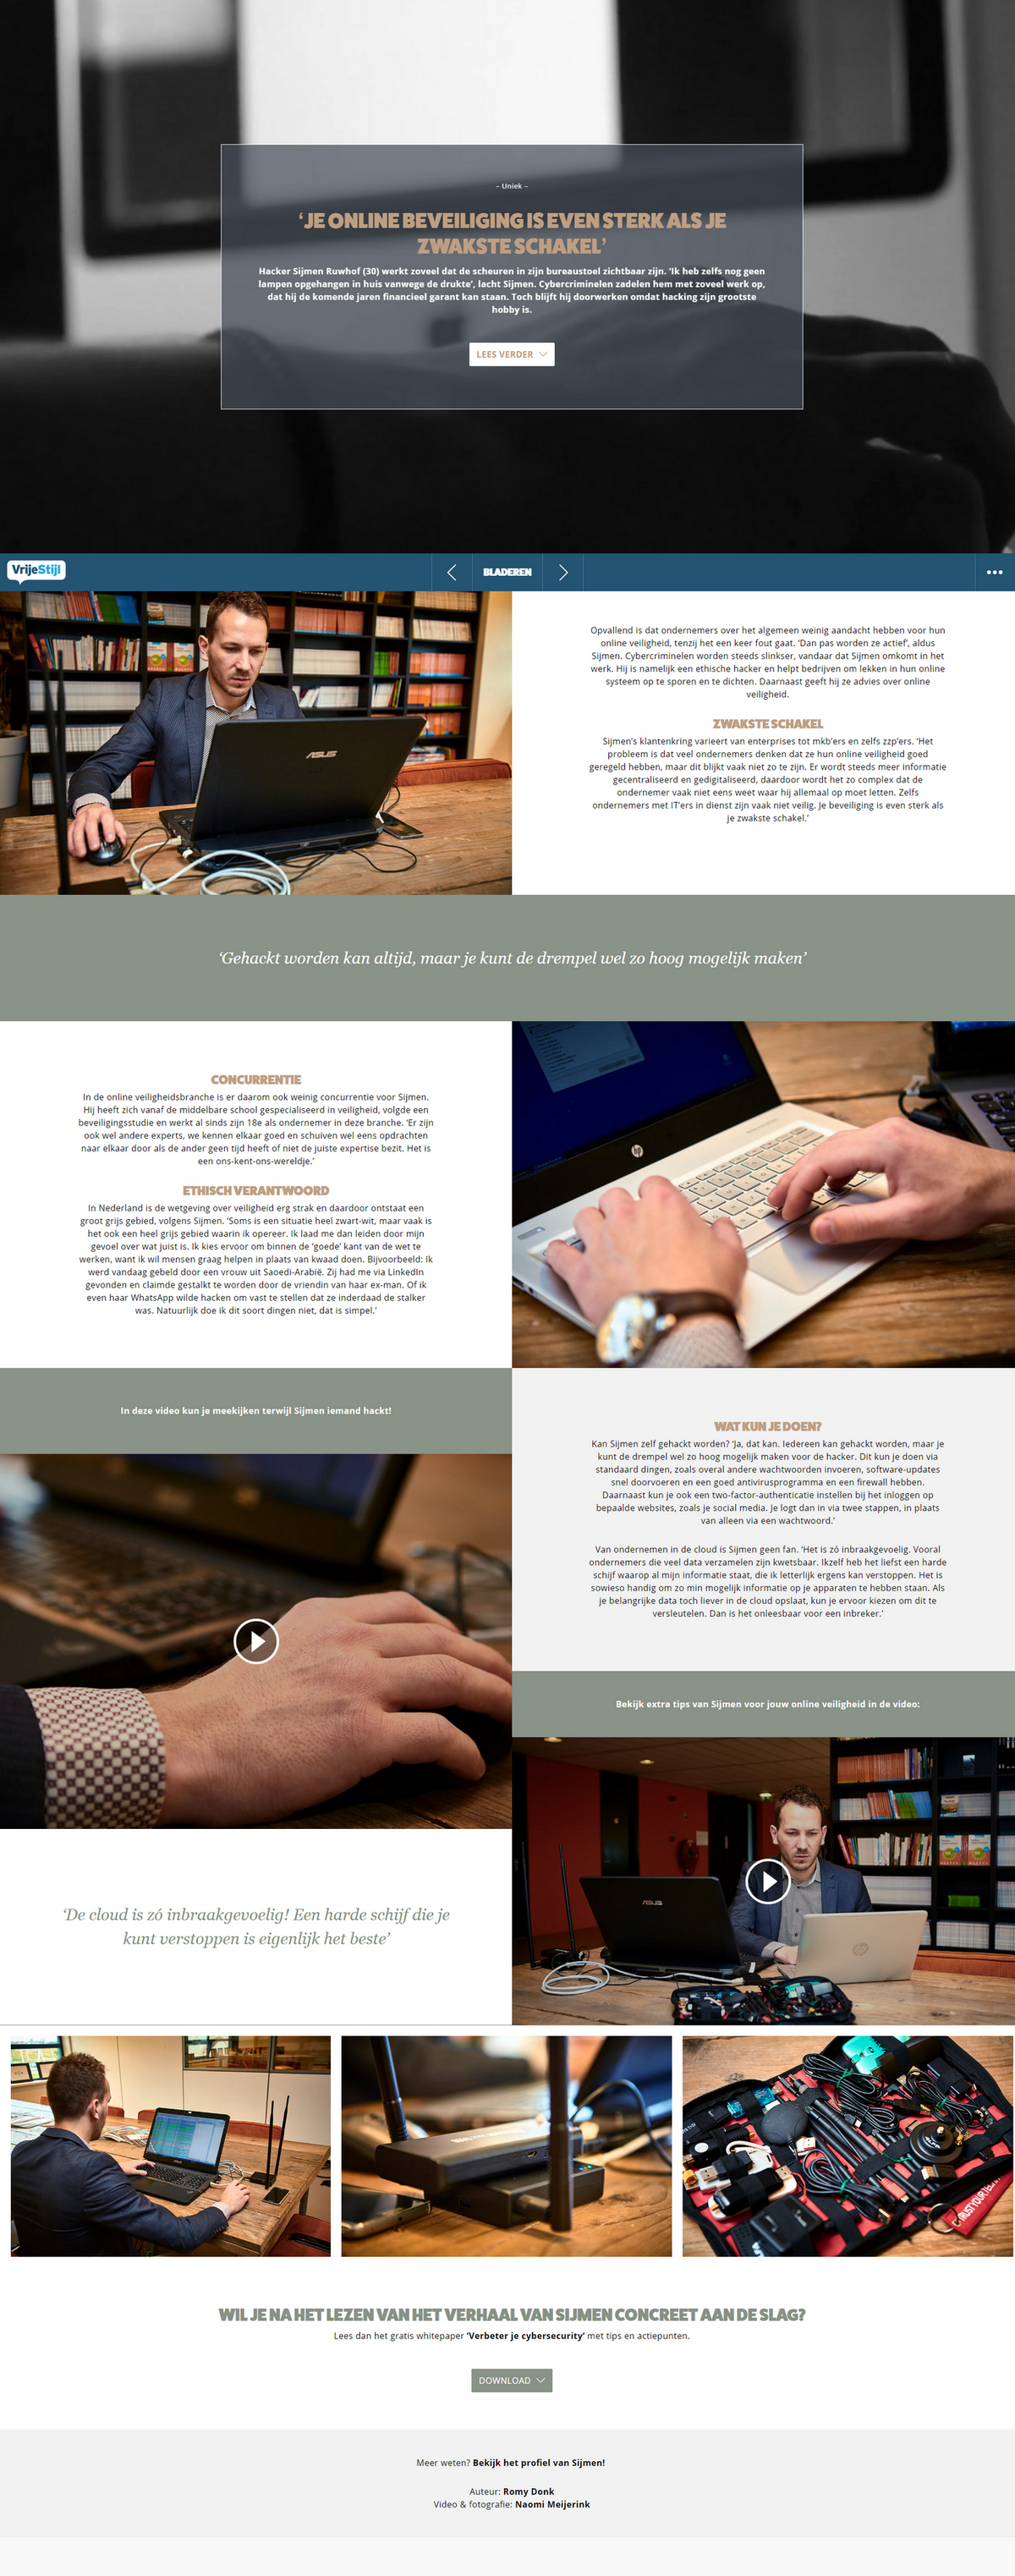
Het magazine De Zaak heeft een uitgebreid artikel geplaatst waarin ik wordt geïnterviewd en waarin ik tevens ben uitgedaagd om hun Wi-Fi verbinding te hacken. Zal het mij lukken?
Wat kan je doen om je tegen deze hackaanval te beschermen?
Posted ininterview|Comments Off on Lukt het mij om in te breken in de WiFi-verbinding van De Zaak?
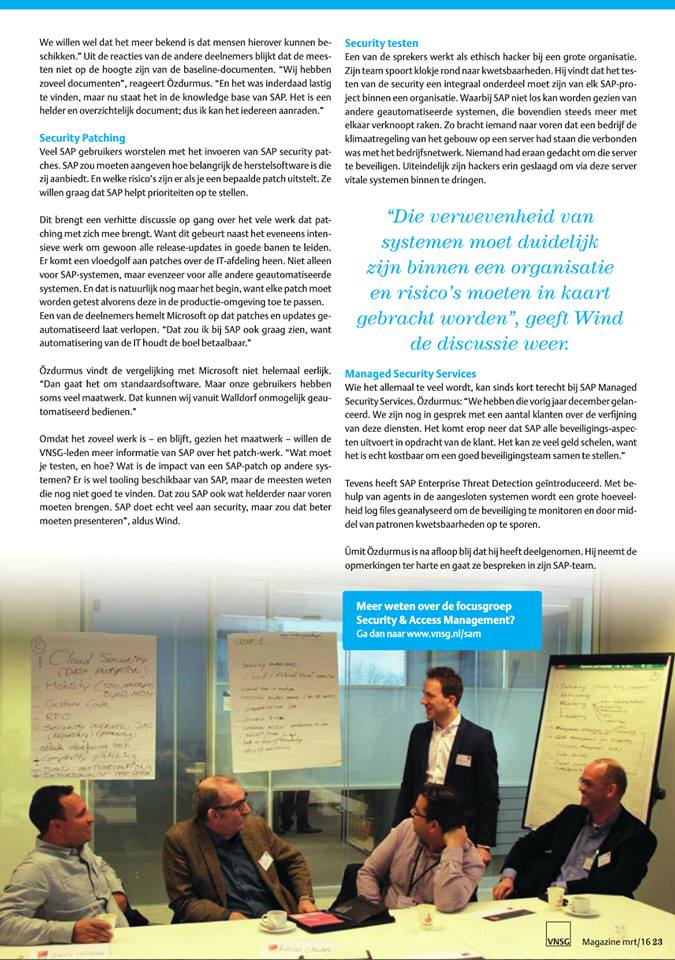
In januari gaf ik een presentatie over SAP security testing tijdens een bijeenkomst van de Vereniging Nederlandse SAP Gebruikers (VNSG). Ze hebben hiervan anoniem verslag gemaakt en gepubliceerd in hun magazine. Drie keer raden wie de ethisch hacker is waar ze het over hebben 😉
A few weeks ago I gave a guest lecture at the Windesheim University of Applied Sciences in The Netherlands. Being a Windesheim graduate myself I’ve always kept in touch with my former teachers. One of them told me recently that a lot of students want to learn more about IT security & hacking and invited me to give a guest lecture. Of course! And to keep it a bit juicy, I added a hacking demonstration to my lecture.
When I started the demonstration, I thought it would be fun to ask the students to name a company of which I would subsequently review the security. What I found out next was quite astonishing and I had to change the direction of the demonstration in order to protect the company’s security. Continue reading →
De traditionele SIM-kaart gaat vervangen worden door een digitale variant: de e-SIM. Een e-SIM heeft wat betreft software-updates veel beveiligingsvoordelen, maar geeft overheden ook een nieuwe manier om ons in de gaten te houden.
De e-SIM stelt (vooralsnog) smartphone-gebruikers vanaf juni in staat om van provider te veranderen zonder de SIM-kaart uit de telefoon te halen. Dit is een mooie feature, maar zeker een ontwikkeling die we in de gaten moeten houden. Continue reading →
Posted ininterview, privacy|Comments Off on Afluisteren via een elektronische SIM-kaart
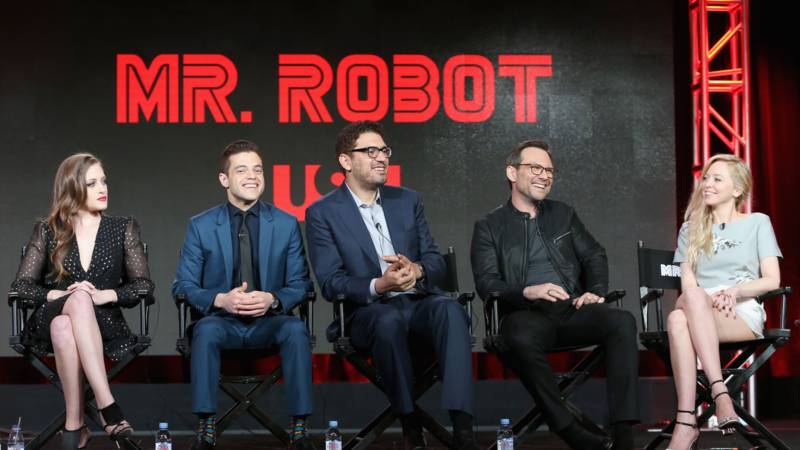
Benieuwd wat ik van de nieuwe hackersserie Mr. Robot vind? De NOS vroeg het mij en schreef het volgende artikel erover:
‘Eindelijk een goede serie over hacken op tv’ Rondom hacken hangt nog altijd een zekere mystiek. Een relatief klein groepje mensen, dat steeds verder groeit, is in een toenemende mate in staat om de maatschappij te ontwrichten. Hackers komen regelmatig in het nieuws en dat levert inspiratie op bij film- en tv-serie-makers.
Voor makers blijft het wel lastig om die verhaallijnen realistisch te houden. Het moet immers ook spannend zijn maar ook begrijpelijk blijven voor het grote publiek. Vanavond start op de Nederlandse televisie een nieuwe serie, Mr. Robot. De serie scoorde goed in de Verenigde Staten en ontving zelfs een Golden Globe. Volgens kenners slagen de makers er in om een realistisch beeld te geven van hoe hackers te werk gaan.
De serie draait om Elliot Alderson (gespeeld door Rami Malek), een jongen die niet goed is in het maken van contact. Overdag werkt hij voor een groot bedrijf als computerexpert, maar ‘s nachts is hij een hacker. In de serie wordt hij gerekruteerd door de anarchistische ’Mr. Robot’ (gespeeld door Christian Slater) met als doel om het grote bedrijf Evil Corp te saboteren.
In Mr. Robot is gekozen voor een afwijkende vertelvorm. Waar je bij veel series als een ‘vlieg op de muur’ meekijkt, bekijk je deze serie vanuit het perspectief van Alderson. Daardoor heb je veel sneller door wat voor gecompliceerd karakter hij is.
“Het laat hacking op een heel realistische manier zien”, antwoordt freelance beveiligingsadviseur Sijmen Ruwhof op de vraag wat de serie zo populair maakt. “Ze hebben alle Hollywood-achtige effecten weggelaten, wat heel goed is geweest. In plaats van hacken proberen te visualiseren met allerlei 3D-effecten, laten ze zien hoe het daadwerkelijk is: werken met lijstjes en code.”