Nieuwsuur: Hackers hebben ingebroken in buitenlandse energiecentrales

Vandaag kwam Nieuwsuur bij me langs naar aanleiding van het feit dat Symantec bekend heeft gemaakt dat een groep hackers heeft ingebroken in energiecentrales in de VS, Turkije en Zwitserland:
Posted in cyber warfare, interview, tv | Comments Off on Nieuwsuur: Hackers hebben ingebroken in buitenlandse energiecentrales

WiFi eavesdropping demonstration in Smell of Data documentary

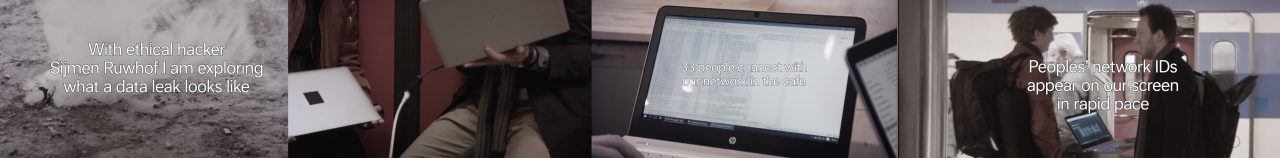
Leanne Wijnsma created with her Smell of Data project a device that can warn their owners when a data leak occurs. A specific alerting odor will be released by the device when a data leak is detected.

She asked me to show data that people were leaking from their phones and laptops when traveling around. So I prepared my WiFi gear and together with her and a camera team we walked around Amsterdam. What we observed shocked Leanne (item starts at 03:23):

Continue reading →

Posted in data leakage, drive-by, hacking, privacy, tv, wi-fi, wiretapping | Comments Off on WiFi eavesdropping demonstration in Smell of Data documentary

SHA2017 talk: How the Dutch elections could be hacked for the last 26 years

This weekend I had the opportunity to speak at the Dutch hackerfestival SHA2017 about how the Dutch elections could be hacked for the last 26 years:

Continue reading →

Posted in e-voting, hacking, presentation | Comments Off on SHA2017 talk: How the Dutch elections could be hacked for the last 26 years

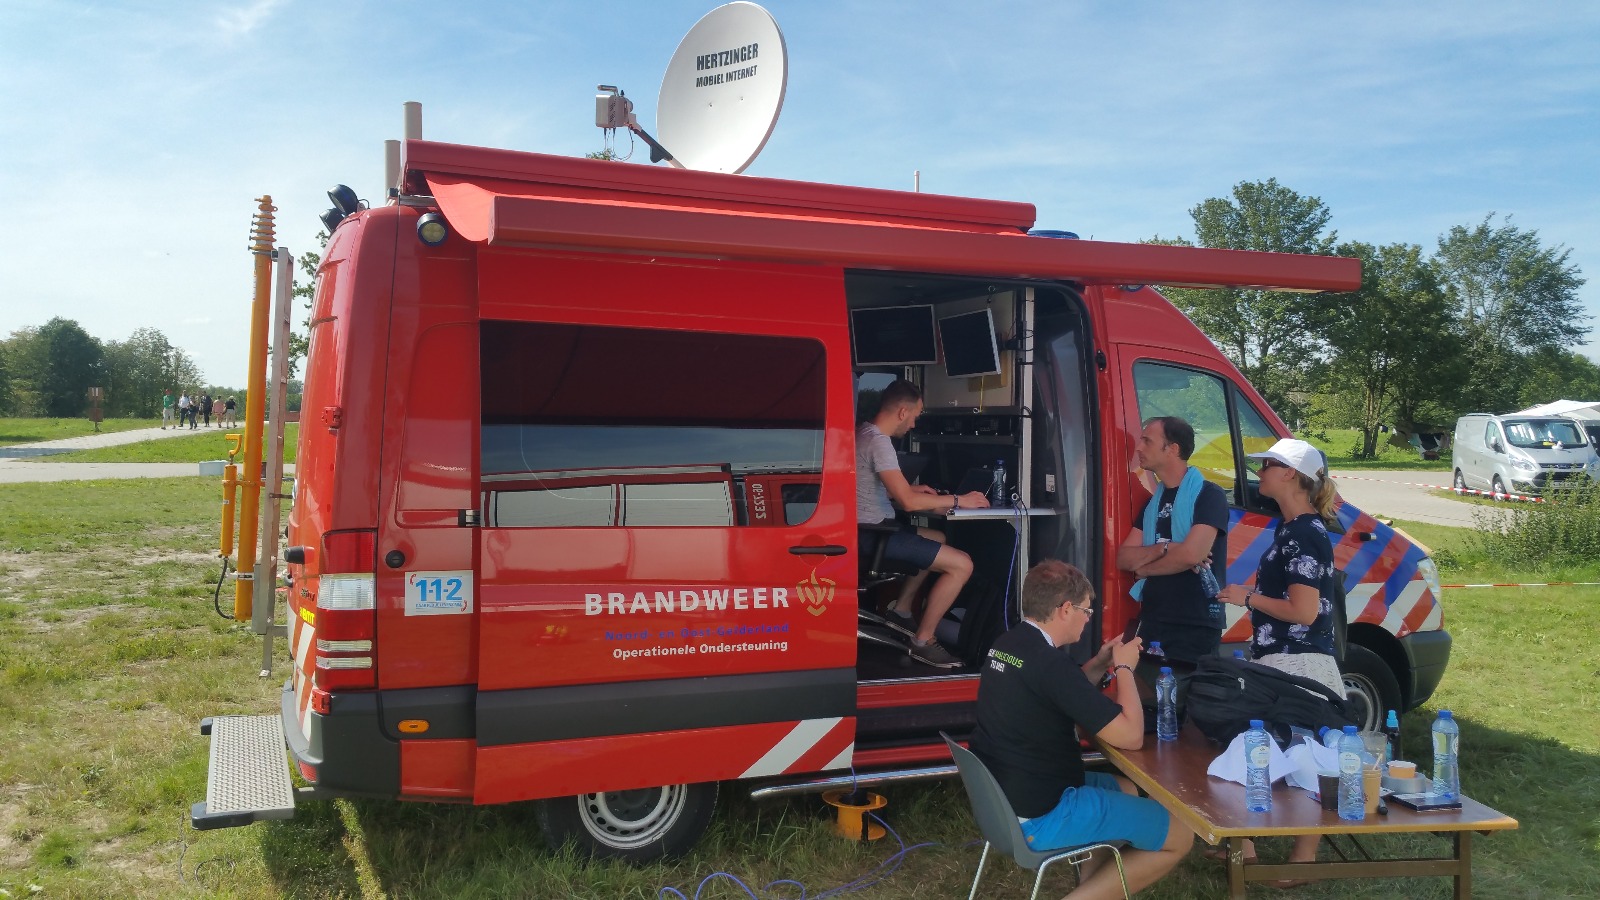
NOS: Brandweercommandowagen gehackt op hackersfestival SHA2017

Afgelopen weekend was de SHA2017-hackersconferentie in Flevoland. Brandweerregio Noord- en Oost-Gelderland stelde twee brandweerwagens beschikbaar die gehackt mochten worden. Eén van die wagens was een commandowagen die alleen ter ondersteuning wordt ingezet om regie te voeren over alle brandweer inzet bij grootschalige (natuur)branden.

Daar kon ik natuurlijk mijn handen niet vanaf houden:

De NOS keek mee en maakte onderstaand verslag: Continue reading →

Posted in analysis, drive-by, hacking, radio, responsible disclosure, tv | Comments Off on NOS: Brandweercommandowagen gehackt op hackersfestival SHA2017

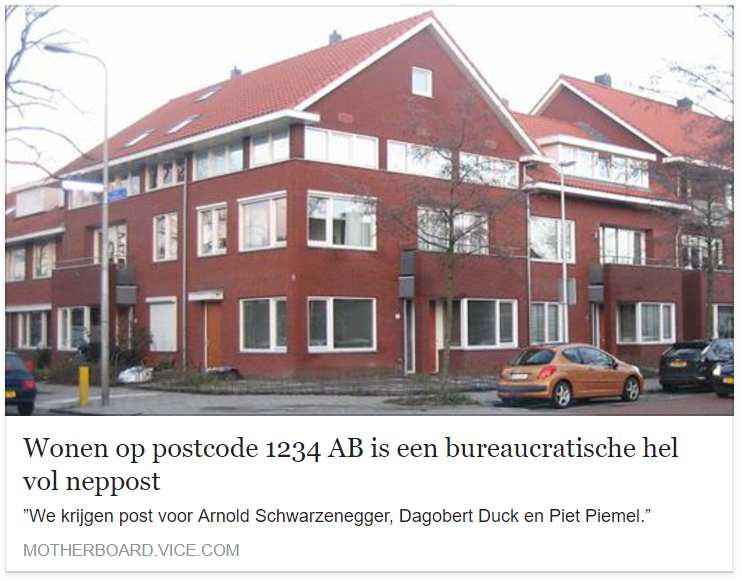
Wonen op postcode 1234AB is een bureaucratische hel vol neppost

Tijdens security testen vul ik en heel veel andere hackers en testers die ik ken vaak postcode 1234AB met huisnummer 1 in formulieren in om de postcodevalidatie tevreden te stellen.

Ik was wel benieuwd wat voor horrorverhalen dit oplevert voor de bewoners van dit adres en tipte een bevriende journalist die het volgende stuk op VICE erover schreef:

Posted in media | Comments Off on Wonen op postcode 1234AB is een bureaucratische hel vol neppost

Interview in het VNSG-magazine over SAP security

In de juni oplage van het VNSG-magazine is een uitgebreid interview te lezen wat ze met mij gehouden hebben over mijn werk als ethisch hacker en tevens over SAP security:

Continue reading →

Posted in interview, magazine, sap, security | 2 Comments

NOS: “Zeker 15 van de 25 ziekenhuizen geïnfecteerd met ransomware”

De NOS bericht vandaag:

Zeker 15 van de 25 ziekenhuizen geïnfecteerd met ransomware
Nederlandse ziekenhuizen zijn kwetsbaar voor aanvallen met een gijzelvirus. Zeker vijftien Nederlandse ziekenhuizen hebben de afgelopen drie jaar te maken gehad met zulke ransomware-aanvallen. In één ziekenhuis werden zelfs 75 computers geïnfecteerd, blijkt uit een rondgang van de NOS onder vijfentwintig ziekenhuizen.

Met een ransomware-aanval ‘gijzelen’ hackers bestanden, die ze pas ontsleutelen als het doelwit geld betaalt. Doordat de ziekenhuizen bijna dagelijks back-ups maken, hoefde er geen losgeld te worden betaald en ging er maar een klein beetje informatie verloren. Eén ziekenhuis meldt dat er als gevolg van de aanvallen vertragingen zijn geweest op een polikliniek.

“Dit is een heel ernstig signaal”, zegt beveiligingsonderzoeker Sijmen Ruwhof, die zelf in opdracht van verschillende ziekenhuizen de digitale veiligheid onderzocht. “Ransomware is eigenlijk een schot hagel. Een toevalstreffer”, zegt Ruwhof. “Kun je nagaan wat er gebeurt als hackers proberen gericht een Nederlands ziekenhuis te treffen.”

Lees het volledige onderzoek verder op NOS.nl

NOS Tv-journaal interview
Het NOS 20:00 uur journaal besteedde er vandaag aandacht aan:

NPO Radio 1 interview
Ook het programma Langs de Lijn van NPO Radio 1 interviewde me vandaag over ziekenhuisbeveiliging:

Continue reading →

Posted in cyber crime, cyber terrorisme, data leakage, drive-by, interview, radio, ransomware, security assessment, security awareness, tv | Comments Off on NOS: “Zeker 15 van de 25 ziekenhuizen geïnfecteerd met ransomware”

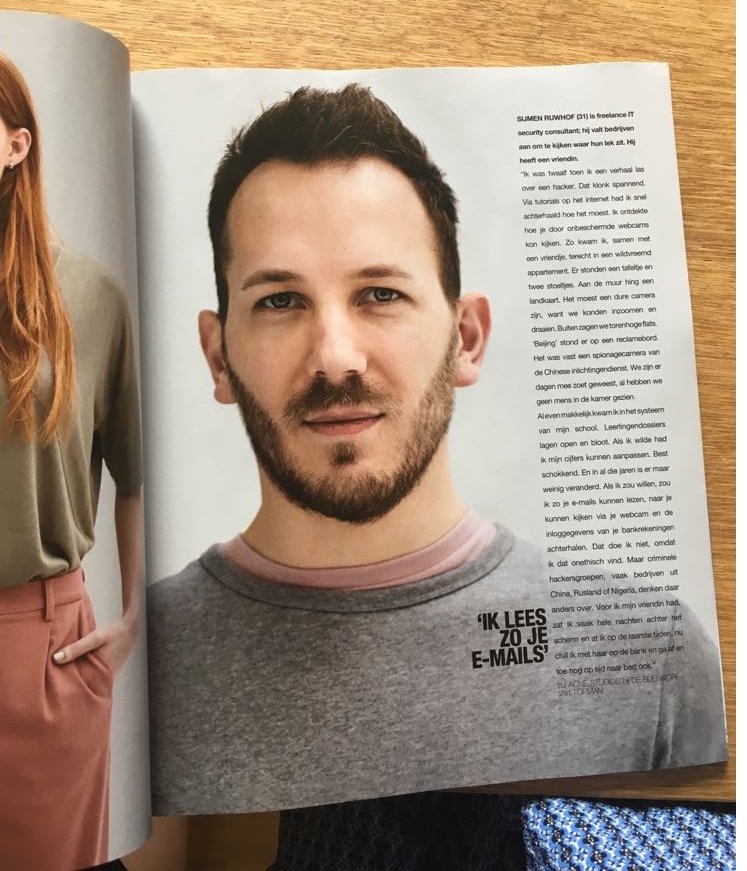
LINDA. interview

In de juni oplage van LINDA. staan deze maand zes profielen van hackers. Guess who’s in it? 😉

Posted in hacking, interview, magazine | Comments Off on LINDA. interview

NOS Radio 1: ‘Brits defensiebedrijf verkoopt spionagesoftware’

Vanochtend was ik te gast in het NOS Radio 1 journaal:

“Een Britse defensieleverancier verkoopt via Denemarken geavanceerde spionagesoftware aan Afrika en het Midden-Oosten, concludeert de BBC op basis van onderzoek. Met die software kunnen landen hun bevolking nauwlettend in de gaten houden. Vanochtend spraken we erover met Sijmen Ruwhof, hij is professioneel hacker. Hij legt uit hoe het werkt. De verkoop van deze software is ook gevaarlijk voor Europese landen. We vroegen Europarlementariër Marietje Schaake van D66 hoe zij over dit soort handel denkt.”

Beluister het interview terug:

Posted in interview, radio, radio 1, wiretapping | Comments Off on NOS Radio 1: ‘Brits defensiebedrijf verkoopt spionagesoftware’

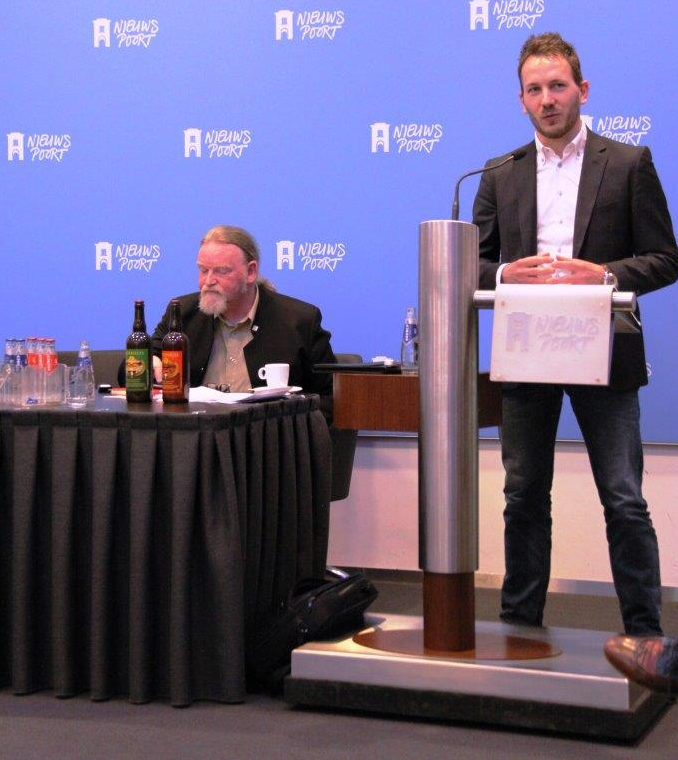
(ICS)² Chapter NL debate about voting machines

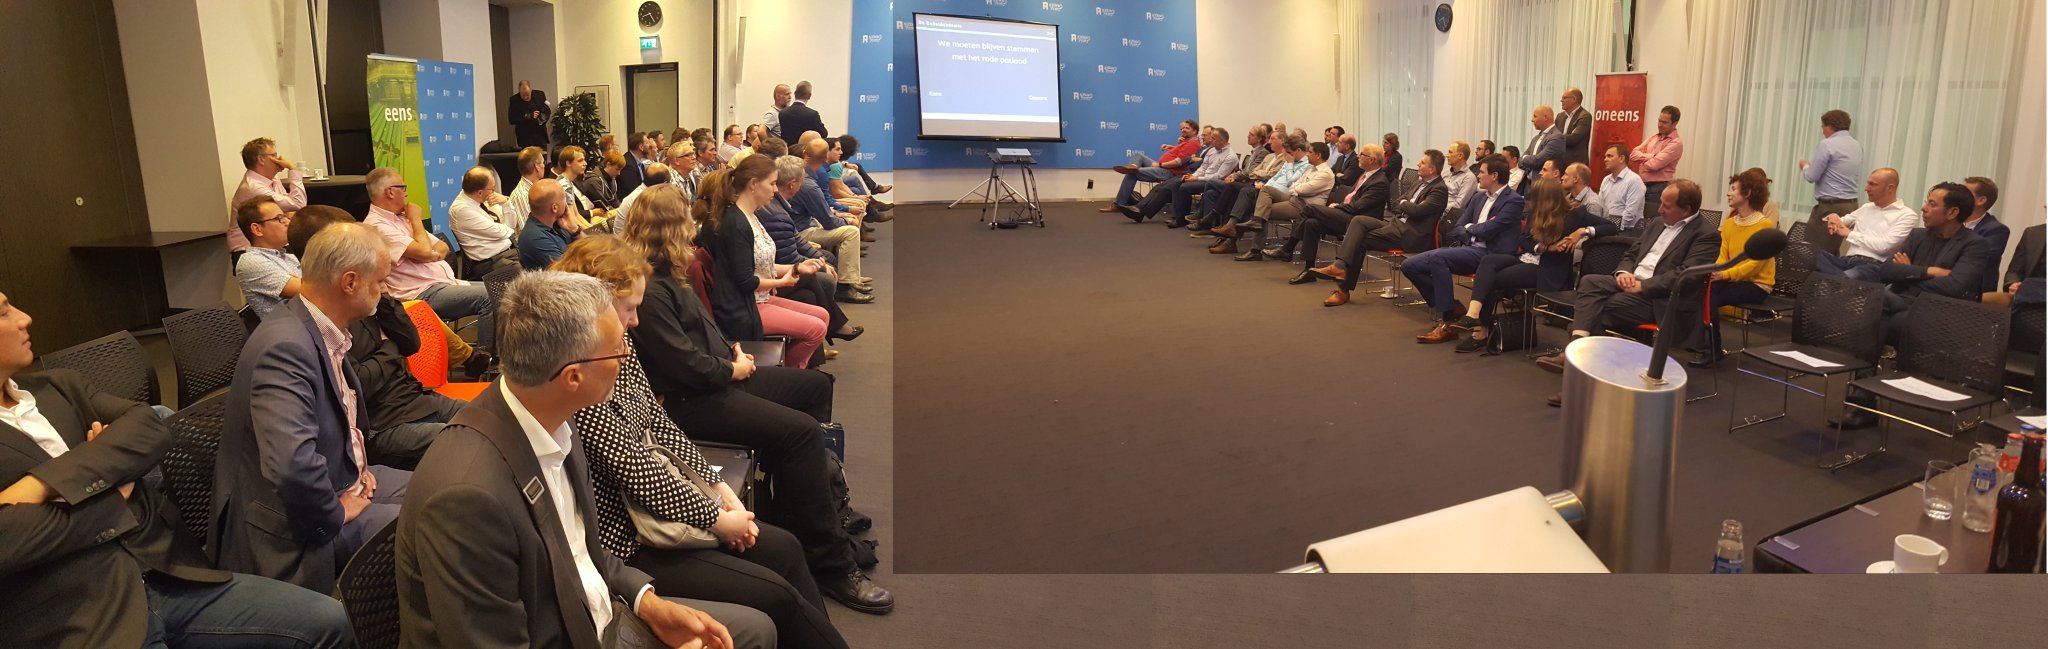
The Dutch chapter of (ICS)² asked me to tell about how the Dutch voting process could be easily hacked for the last 26 years, because the Dutch government outsourced vote counting tasks to computers:

Afterwards we discussed if the voting process should be executed on paper completely in the future. As it seems, around 50% of the security professionals that attended the debate thinks voting machines are still a good idea:

Discussion topic: “We have to keep voting with red pencil and paper”. People on the left agree; on the right disagrees.

I think this outcome is quite shocking! All the hacking experts I know are against voting machines, so my hypothesis is that technical security experts are against, and more process oriented security professionals vote for voting machines.

We need to fix this hacking knowledge and experience gap in our community (!)

Posted in discussion, e-voting, presentation | Comments Off on (ICS)² Chapter NL debate about voting machines

NOS-interview over de gevaren van ransomware

Vandaag belde de NOS en vroeg wat de gevaren zijn van ransomware, en in het bijzonder het WannaCry-virus, dat dit weekend honderdduizenden computers op slot zette. Ze schreven het volgende stuk erover:

Lees het hele nieuwsbericht verder op NOS.nl.

Posted in cyber crime, interview, ransomware | Comments Off on NOS-interview over de gevaren van ransomware

3FM: WannaCry-computervirus

Vanmorgen was ik te gast in de radio-uitzending van Domien bij 3FM wat ging over het wereldwijde WannaCry-computervirus wat dit weekend al honderdduizenden computers heeft gegijzeld en nog zeer actief is. Wat moet je doen en waar moet je op letten?

Posted in 3FM, computer worm, cyber crime, interview, phishing, radio, ransomware | Comments Off on 3FM: WannaCry-computervirus

Keynote op congres Informatieveiligheid in de Overheid

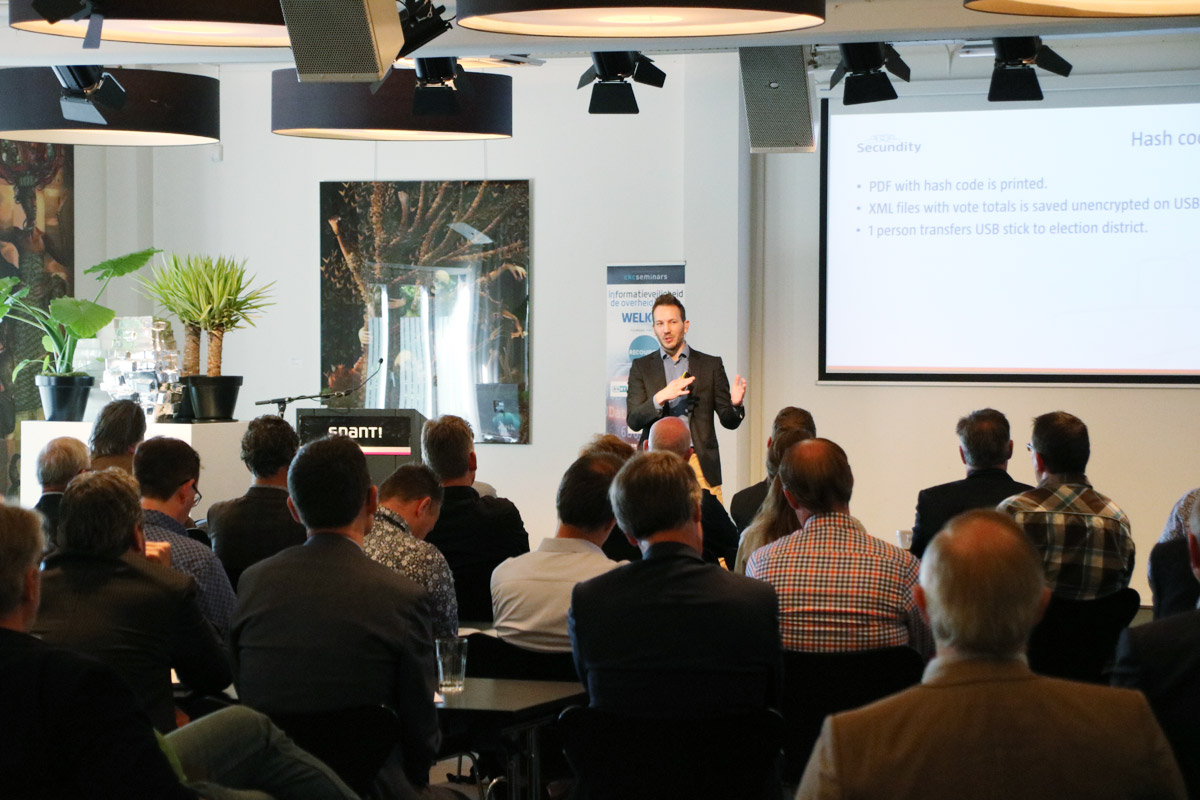
Vandaag mocht ik een keynote verzorgen op het jaarcongres Informatieveiligheid in de Overheid:

Posted in e-voting, hacking, pentesting, presentation | Comments Off on Keynote op congres Informatieveiligheid in de Overheid

FERM-interview over digitale dreigingen voor het MKB

FERM heeft me geïnterviewd over phishing en andere digitale dreigingen waar het MKB dagelijks mee te maken krijgt:

Continue reading →

Posted in cyber crime, interview, security awareness | Comments Off on FERM-interview over digitale dreigingen voor het MKB

Sveriges Radio: Cyber crime and election hacking

A correspondent from Swedish national radio traveled to The Netherlands to interview me about my research about how I could hack the Dutch elections that were held in March 2017:

As this radio show is presented in Swedish, a local friend of my there was so kind enough to make a transcript of the interview in English: Continue reading →

Posted in cyber crime, e-voting, interview, radio, security awareness | Comments Off on Sveriges Radio: Cyber crime and election hacking